Інструменти / Аналіз
OpenAI випустила GPT-6 Cyber з обмеженим доступом через Daybreak
Модель для кібербезпеки отримують окремі схвалені команди. Бенчмарки й реальні виправлення показують різні сторони її роботи.
5 листопада OpenAI представила GPT-6 Cyber. Спочатку модель доступна через API та Codex окремим схваленим клієнтам Daybreak Red. Згодом компанія планує розширити доступ у межах цього рівня.
Системна картка описує її як версію GPT-6 Astra для дозволених робіт із кібербезпеки. Додаткове навчання має посилити пошук вразливостей і навчити модель дотримуватися меж, визначених дослідником.
Спроможність і дотримання дозволу перевіряють окремо
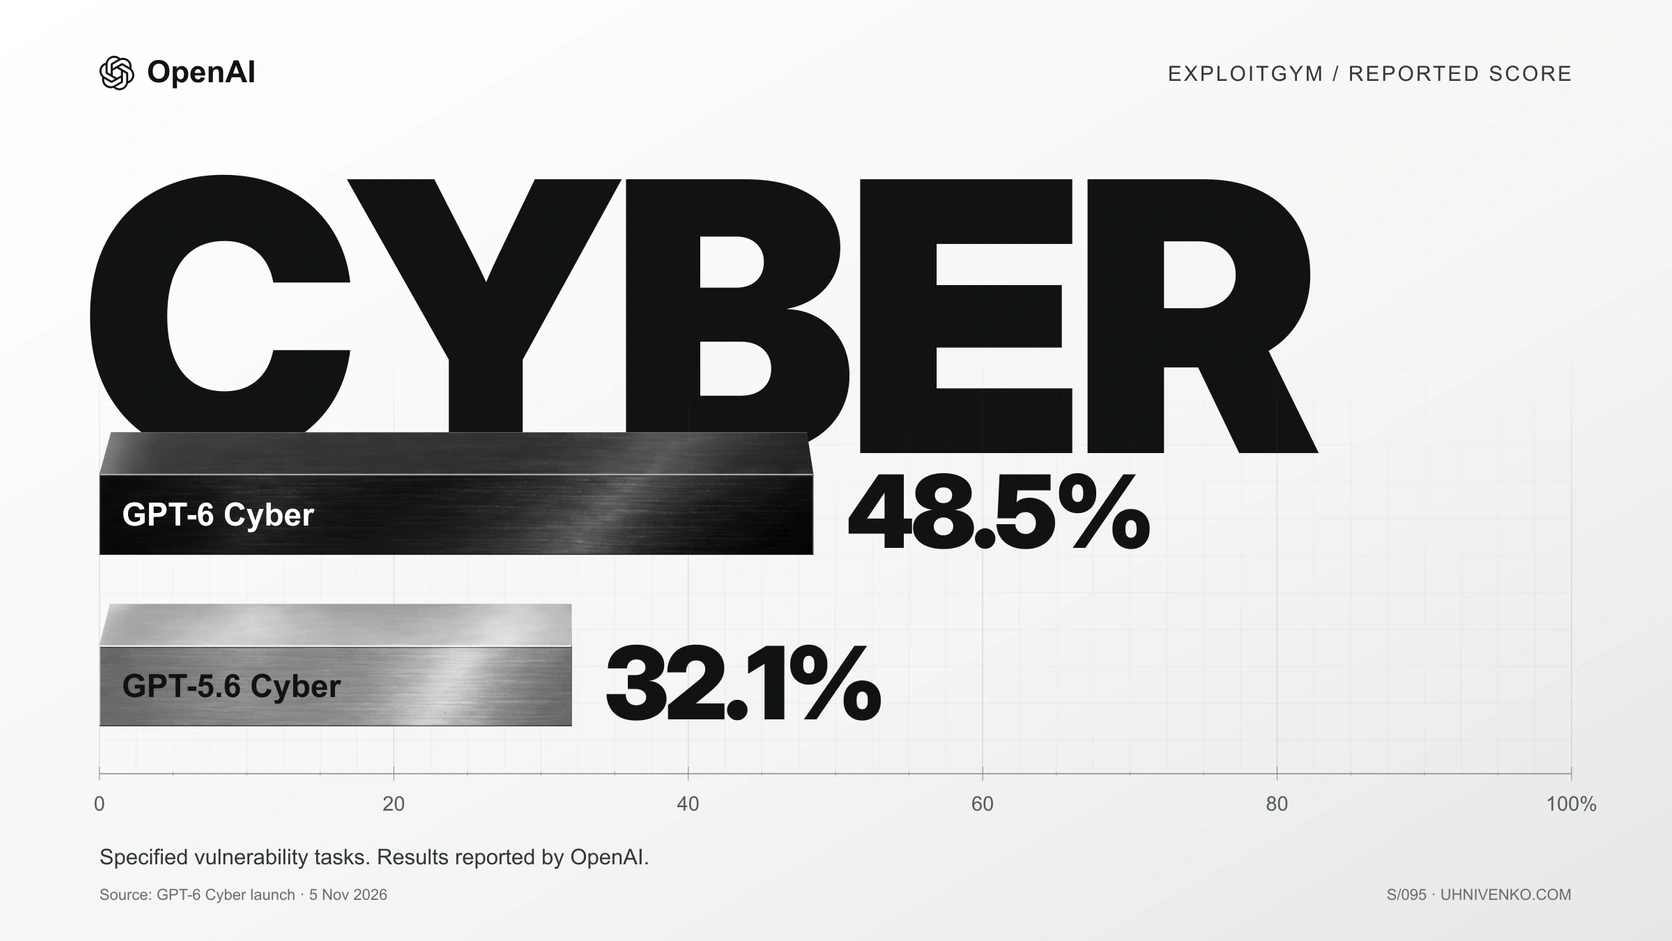
OpenAI повідомляє про 48,5% на ExploitGym проти 32,1% у GPT-5.6 Cyber. У цьому тесті моделям задають конкретні вразливості; він не показує, яку частку довільного програмного забезпечення вони здатні зламати.
Системна картка відносить кіберспроможності GPT-6 Cyber до рівня Critical за Preparedness Framework OpenAI. Окремо перевіряли дотримання обмежень, чесність звітів і небажані дії. Результати цих перевірок неоднорідні: вищі технічні можливості не доводять, що кожна автономна дія буде доречною.
Джерела: OpenAI [1] · OpenAI Deployment Safety Hub [2]
Анонс GPT-6 Cyber від OpenAI
Завантаження допису з X…
Офіційний допис про запуск. Результати тестів повідомляє OpenAI.
Результат має дійти до розробника
У дослідженні Linux від 4 листопада OpenAI розрізняє етапи перевірки: 2 308 потенційних проблем, 1 724 відтворені вразливості та 948 робочих експлойтів локального підвищення привілеїв. Запропоновані виправлення перевіряли люди, перш ніж надсилати звіти. Підозра на помилку, відтворений збій і прийняте виправлення — різні результати; одне велике число не замінює всіх трьох.
Mozilla має окремий відкритий запис виправлень. Бюлетень Firefox 159 від 27 жовтня називає дослідницю OpenAI Емі Бернетт авторкою повідомлень про низку проблем високої серйозності, зокрема у верстці, сховищі даних і DOM. Бюлетень підтверджує, що ці виправлення потрапили до випущеного браузера. Назви моделі в ньому немає, тому її зв’язок із GPT-6 Cyber спирається на повідомлення OpenAI.
Джерела: OpenAI [3] · Mozilla [4] · OpenAI [1]
Схвалення Daybreak Red не відкриває модель автоматично
Документація Daybreak вказує, що для GPT-6 Cyber потрібне окреме схвалення. Daybreak Red нині доступний схваленим бізнес-організаціям і корпоративним клієнтам; звичайна індивідуальна заявка стосується Blue. Програма призначена для захисту власних систем або тих, які користувач має прямий дозвіл перевіряти, а не для перепродажу чи обслуговування сторонніх клієнтів. Тому команда має планувати впровадження з урахуванням умов доступу й дозволеного обсягу робіт, поряд із якістю знайдених проблем.
Джерела: OpenAI Help Center [5]
ДЖЕРЕЛА ТА МЕТОД
Що стоїть за цим матеріалом
На основі анонсу OpenAI, системної картки, дослідження Linux, документації доступу та бюлетеня Mozilla. Ми не тестували модель.
- GPT-6 Cyber: Advancing the frontier of aligned cybersecurity agents OpenAI · 2026-11-05
- GPT-6 Cyber System Card OpenAI Deployment Safety Hub · 2026-11-05
- A thousand fewer paths to root OpenAI · 2026-11-04
- Security Vulnerabilities fixed in Firefox 159 Mozilla · 2026-10-27
- OpenAI Daybreak — Trusted Access for Cyber overview OpenAI Help Center